Mistral libera modelo Large 4 para execução local e análise de vulnerabilidades de software
mistral-libera-modelo-large-4-para-execucao-local-e-analise-de-vulnerabilidades-de-software
Robersonfox
Programador desde os tempos dos computadores com tela de fósforo. Continuo escrevendo código, continuo depurando. Antes da nuvem, antes da IA. A tecnologia muda, a curiosidade, não.
2 min read
A startup francesa Mistral AI disponibilizou publicamente seu modelo Large 4, com foco em aplicações de programação e cibersegurança. A empresa afirma que o sistema pode ajudar organizações a identificar vulnerabilidades e produzir correções de software, oferecendo uma alternativa aos modelos utilizados exclusivamente por serviços hospedados por terceiros.
A principal característica do lançamento é a possibilidade de baixar os pesos do modelo e executá-lo em infraestrutura própria. Isso permite que organizações controlem diretamente o ambiente computacional e decidam como integrar a tecnologia a seus processos internos.
Segundo a Reuters, a versão pública representa uma atualização do modelo apresentado três semanas antes. A Mistral realizou testes com governos e clientes corporativos e afirma ter utilizado os resultados para melhorar seu desempenho antes da distribuição mais ampla.
O lançamento ocorre em um momento no qual modelos avançados conseguem auxiliar tarefas de engenharia de software, como localizar trechos de código potencialmente inseguros, interpretar dependências e sugerir alterações. Em ambientes corporativos, essas ferramentas podem ser integradas a repositórios, sistemas de análise estática e processos de revisão, desde que recebam as permissões necessárias.
A execução local oferece maior controle sobre o ambiente e o tratamento de informações internas. Entretanto, isso não garante automaticamente confidencialidade, segurança ou conformidade regulatória. Esses resultados também dependem da configuração da infraestrutura, dos controles de acesso e da forma como o modelo é utilizado.
Pierre Stock, vice-presidente de ciência da empresa, defendeu publicamente a disponibilidade de modelos com pesos abertos. Ele reconheceu, entretanto, que depois da publicação não é possível controlar integralmente quem utiliza os arquivos.
Essa característica cria uma diferença em relação a modelos disponibilizados apenas por API, nos quais o fornecedor pode controlar diretamente determinados acessos e recursos. No caso dos pesos distribuídos, as organizações que os recebem podem operar o sistema sem depender continuamente da infraestrutura do fabricante.
Fonte: Reuters
Help keep these ideas circulating
This is an independent project. If you'd like to help support it, you can make a contribution. But there's no obligation at all. Reading, sharing, and coming back is already a form of support.
Read also
1
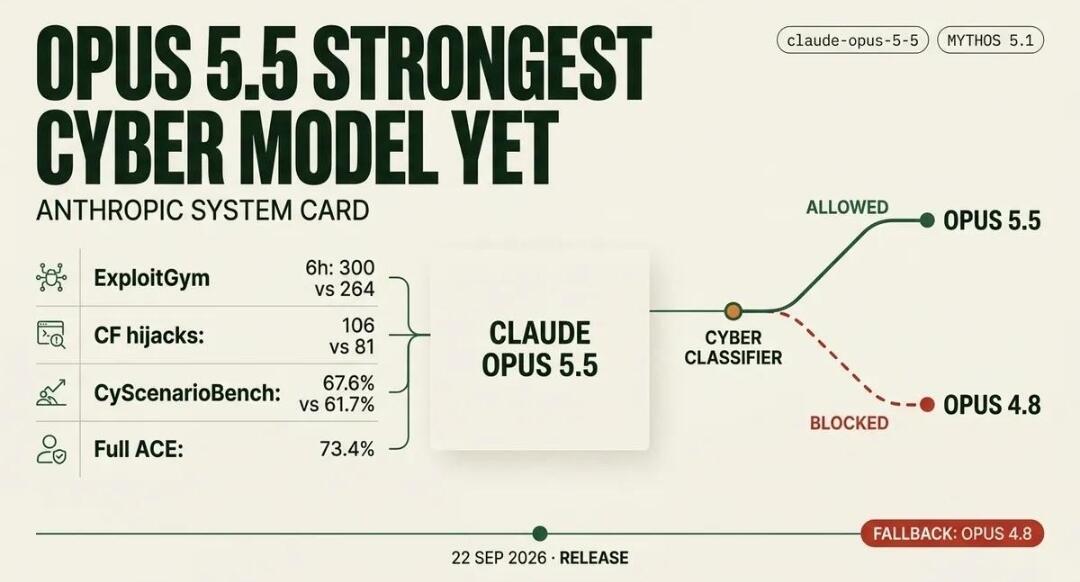
A Anthropic ampliou seu Cyber Verification Program, permitindo que mais equipes de segurança utilizem Claude Opus 5.5, S…
2
A Tesla comercializou 486.532 unidades no terceiro trimestre de 2026, seu segundo melhor desempenho histórico, superando…
3
Pesquisadores da empresa de segurança ESET identificaram o uso de uma rede descentralizada chamada Yggdrasil durante um …

Want to publish here too? No sign-up, and the text stays yours. Learn how to start
Replies (0)
Loading…